


AI正在加速研发流程:写需求、生成代码等环节可由AI辅助完成,交付效率大幅提升。相比之下,安全评审、漏洞处置、告警调查等任务仍依赖传统安全工具,企业安全运营人员要在多个平台间切换、手动配置规则,一条告警调查往往要跨三四个系统,风险处置被迫后置。
今天,火山引擎安全运营智能体在三个方面实现升级:新增需求文档安全评审,把安全把关从评审会前移到方案阶段;漏洞运营升级为“研判+POC验证”,漏洞降噪率超90%;安全告警研判升级为“多源证据自动关联+定期巡检”,大幅降低人工排查负担。
同时,这些能力已以“技能/技能包”形式上架豆包工作技能市场,在豆包工作“插件.技能”入口搜索即可安装,并在限时免费试用额度内体验。用户无需跨工具切换、重复整理任务背景,在日常工作环境中就能直接调用专业安全能力,让安全评审与风险处置自然融入业务工作流程。
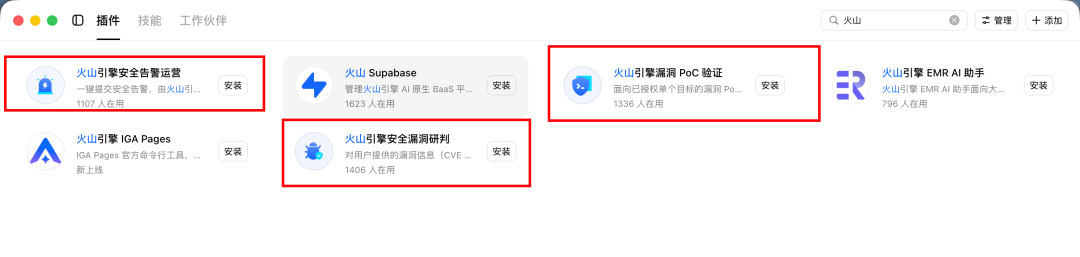
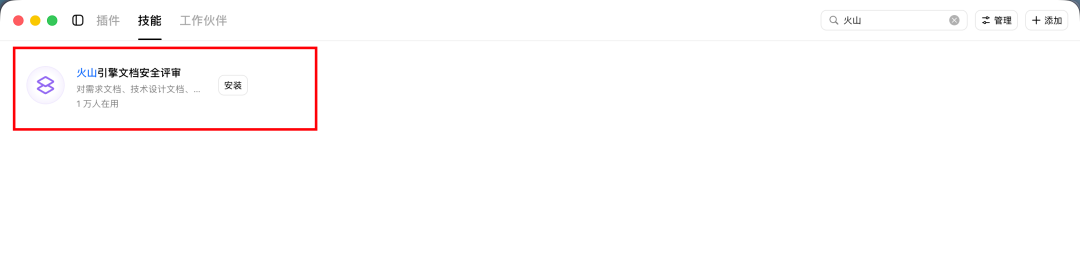
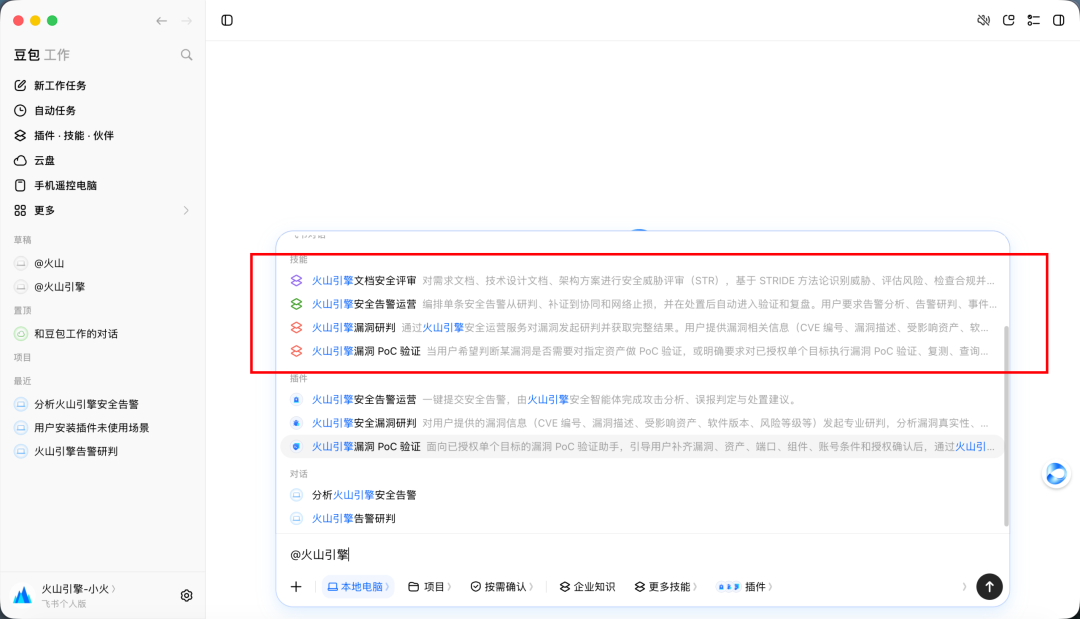
在豆包工作的“插件.技能”内搜索即可安装,并在豆包工作对话入口体验
新增需求文档评审
提前识别设计风险
在需求与技术方案评审阶段,业务逻辑是否存在漏洞、身份与权限边界是否清晰、数据隔离措施是否完整、敏感数据流转是否受到有效保护,都会影响系统上线后的安全性。过去安全评审往往要等到开发或测试阶段才介入,问题暴露时,返工成本已经很高。
需求文档评审支持解析产品需求文档、技术设计文档、提取架构要素、生成数据流图、识别信任边界,并通过Stride(LRN)威胁建模、风险评分和合规检查,发现业务流程、数据流向及权限设计中的潜在风险,将安全把关从开发测试阶段前移到方案阶段,推动问题在编码前解决。
评审结果将风险项与文档依据一一对应呈现,并提供整改建议、验证步骤和验收标准,产品和研发团队可以在方案阶段完善安全设计,将相关要求纳入开发任务,从源头避免返工。
漏洞运营能力升级
漏洞降噪率达90%
面对持续增加的漏洞通报和扫描结果,企业需要判断哪些漏洞实际影响业务、哪些资产应优先修复,以及是否需要安排紧急业务变更。
本次升级的漏洞运营能力涵盖漏洞研判与PoC验证,通过智能研判可实现漏洞降噪率90%+,并可结合漏洞编号、扫描结果及已知资产信息,分析潜在影响、利用可能性和修复优先级,同时说明判断依据。
在用户提供测试目标及授权测试范围后,智能体可针对指定漏洞执行验证,POC验证成功率目标达85%以上,并基于目标响应和验证证据,输出漏洞可利用性结论、判断依据及不确定性说明。企业安全团队能够更有依据地提出整改要求,减少反复沟通,把修复资源优先投入在影响更大、更紧迫的问题。
告警研判升级
从一条告警到一条处置证据链
安全告警往往只反映事件的局部特征。企业要想判断是否为真实攻击、影响范围有多大、是否需要启动应急处置,还需要结合资产信息、业务行为和相关日志。证据分散、上下文不足,既增加误判风险,也延长从发现告警到采取措施的时间。
安全告警研判支持基于告警文本和相关日志分析可疑行为、判断误报可能性,并给出处置建议。在相关数据源已接入并获得授权的前提下,智能体可进一步关联资产、身份、终端和历史事件,梳理事件经过,为风险判断提供证据。
需要持续关注的风险可转为持续值守任务:智能体基于调查结果生成运行方案,定期巡检、自动研判并通知相关人员,减少重复排查与人工跟进,及时发现风险变化。
目前,升级后的安全运营智能体已在汽车、金融等行业多个客户落地,帮助企业减少支付安全、敏感数据泄露等风险。以某汽车企业为例:在日常告警排查与事件响应中,面对大量待研判告警,安全运营智能体在数据接入并授权后,关联日志、资产与终端信息,区分正常业务行为与真实攻击,串联研判、处置与结果验证,AI自主闭环率达95%+,显著降低人工排查负担。


