DPtech
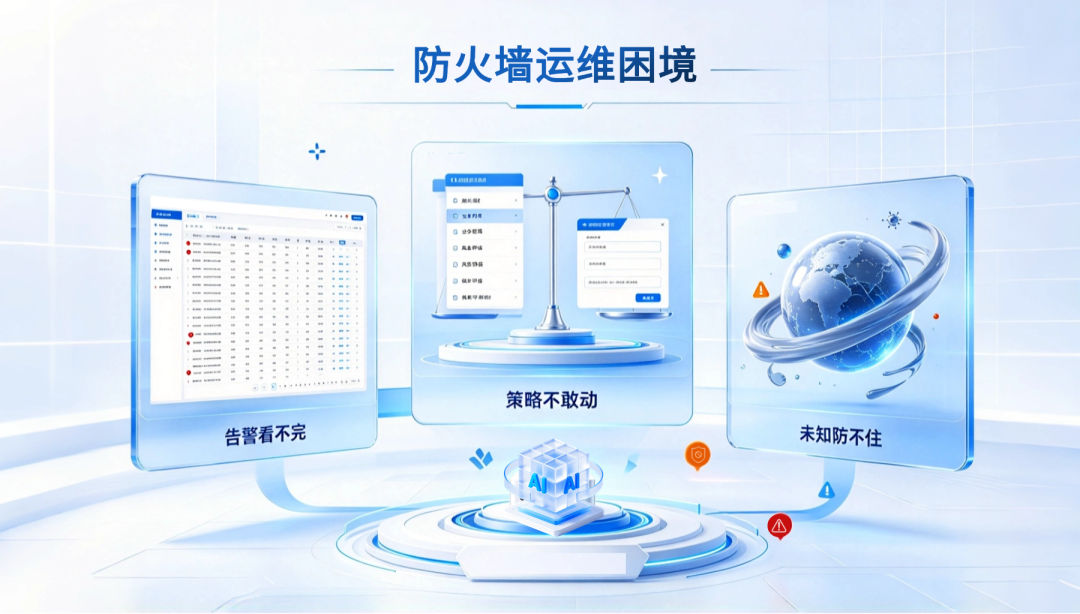
防火墙运维中最耗人的环节,始终不是策略配置本身,而是三个高频日常动作:
告警看不完——每日产生数百条日志,需逐条查阅、逐条判别真伪。
策略不敢动——调整任何一条规则,都需权衡对生产业务的影响,变更后仍需观察数日方能确认。
未知防不住——特征库尚未收录的攻击行为,往往在事后复盘时才被识别。
上述困境的根源,不在于工程师的经验不足,而在于判断成本过高:相关信息分散于日志、策略与流量之中,依赖人工比对。数据量越大,误判概率越高。
DPtech
内置于防火墙的AI安全能力
迪普科技(300768)防火墙内置AI安全能力,无需额外部署,也无需运维人员另行掌握一套独立系统。运维人员以自然语言发起查询,例如“最近一天的IPS攻击分析”“策略仿真192.168.10.3到114.114.114.114”,设备即自动调取日志、流量与策略数据,输出结构化分析结果:攻击趋势、类型分布、攻击源排行、命中计数、未命中诊断,以及一条可直接执行的处置结论。告警摘要、病毒分析、趋势预测、策略分析均设有快捷入口,可一键生成。
场景一
告警风暴的自动研判:日志自动分析与风险评分
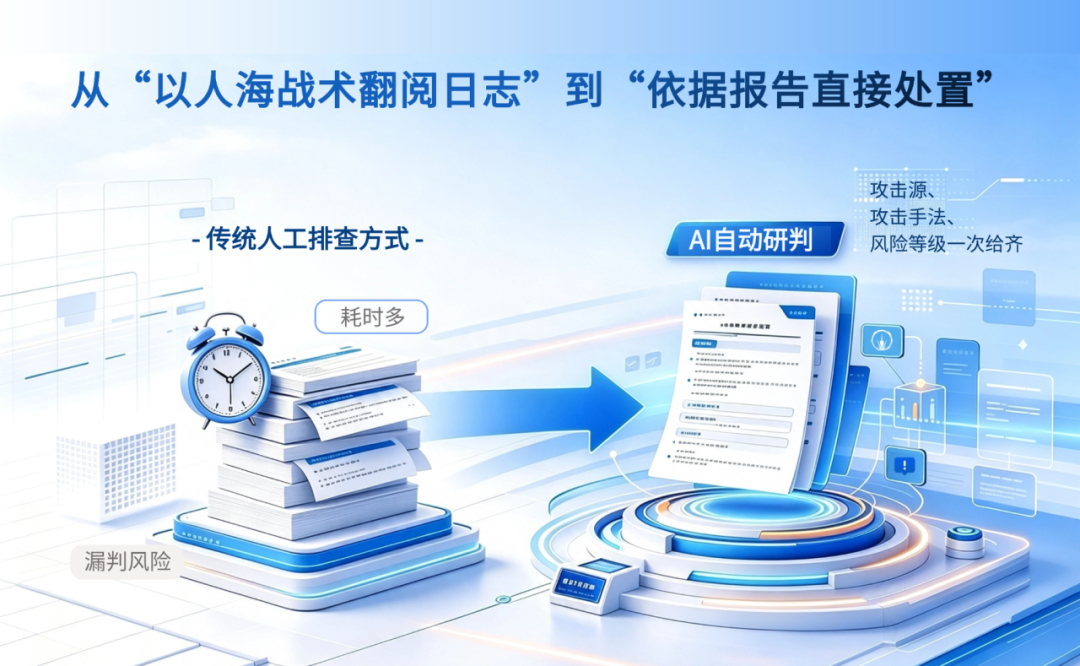
某金融客户,某日上午防火墙集中产生上百条告警。值班工程师的常规处理方式为:导出日志、逐条比对级别、检索特征库,往往耗费一整天,且仍存在漏判风险。
防火墙具备AI能力后,运维人员在界面输入“最近一天的网络攻击分析”,设备即输出完整报告:共监测到攻击事件105次,其中致命级别1次;主机漏洞利用占比37.14%,SQL注入占比19.05%;攻击源排行显示,90%的攻击来自内网某一IP。报告进一步给出结论性判断:内部设备IP疑似已被入侵,正发起横向试探,建议优先隔离该主机,避免攻击扩散。
运维人员的处置方式,由此从“以人海战术翻阅日志”转为“依据报告直接处置”,攻击源、攻击手法、风险等级一次给齐。处置完成后,还可一键生成当日告警摘要,用于留存与复盘。
场景二
上线前的策略仿真体检:策略仿真与策略分析
某大型企业计划上线新业务。运维人员最担心的并非配置策略,而是变更策略:放宽范围,则攻击面随之扩大;收紧过甚,则业务中断。
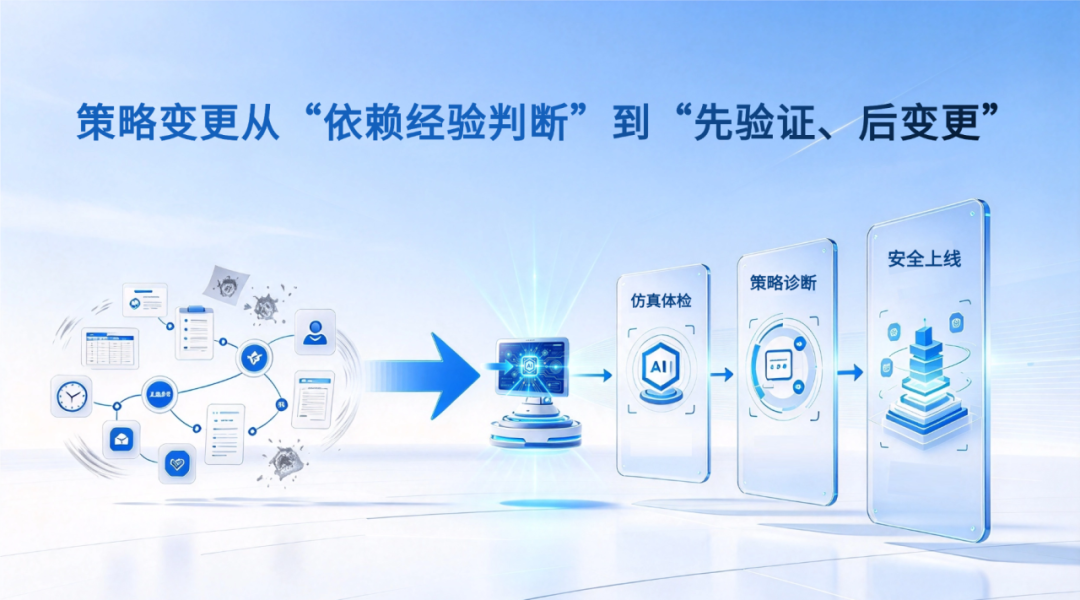
现有流程要求在上线前完成一次“仿真体检”:输入源IP与目标IP,AI能力对照设备真实策略逐条匹配,输出命中策略、动作结果(允许或拒绝)、匹配计数、策略顺序合规性,并直接给出结论,例如“访问可通,无需额外干预”。若策略存在问题,则输出“未命中策略清单、问题诊断与启用建议”,例如“s配置未生效,建议启用并核对区域与地址对象”。
策略变更由此从“依赖经验判断”转为“先验证、后变更”。新系统上线、网段对外开通、临时策略转永久,每一次变更都伴随同一类风险:规则过宽,业务虽可通行,但攻击面同步打开;规则过窄,变更窗口内业务中断,回退代价更高。运维长期采用的折中方案,是变更后观察数日——其本质仍是以时间换取确定性。
仿真能力将这一环节前置。策略上线前先在仿真环境中评估影响范围:该规则将命中哪些既有会话、是否与现网策略产生冲突或遮蔽、开放范围相对业务实际需求是否存在溢出。输出结果并非简单的是否判定,而是将影响范围完整呈现。
在此基础上叠加策略优化建议,可进一步收敛范围:系统依据真实流量给出收窄方向——哪些地址段可收敛为对象、哪些端口可回收、哪几条规则存在重叠可予合并,并明确标出“够用”与“最小”之间的差距。仿真负责验证正确性,优化建议负责逼近最小开放面;二者串联之后,变更窗口内不再是上线后被动观察,而是携带已验证的影响面执行变更。
场景三
未知威胁的研判:从匹配特征到行为分析

夜间值班是防护体系中最薄弱的时段:在岗人员有限,告警集中出现,而未知攻击恰恰不落在已知特征库内,特征匹配无法给出答案。
传统处置链条为:告警产生后,值班人员打开日志,在海量记录中检索关联,判断其为扫描行为还是真实攻击;若难以定性,则通知二线支撑。四十分钟至一小时的空转十分常见,其间攻击是否持续推进,无人能够说明。
具备AI研判能力后,威胁判定转向对行为本身的观测:行为分析为资产建立历史基线,观测连接频次、时序规律、会话特征,流量模式偏离自身基线即可识别,判据从“像不像已知攻击”转为“是否不像这台资产平时该有的样子”;加密流量检测在载荷不可见时,转而依据握手特征、证书信息与流的统计行为判定,Web访问、API调用、隧道传输中的可疑行为仍可识别;机器学习检测对HTTP、DNS等应用层协议建立正常行为模型,覆盖恶意HTTP请求、DNS隧道、DGA域名、异常解析等典型恶意流量,对未知变种具备适应性。
值班人员的角色由研判者转为执行者:无需通读全部日志,只需确认结论、执行处置。研判窗口由四十分钟量级缩短至分钟级,且每次判断均留下日志证据链,事后复盘不依赖记忆。
DPtech AI 能力的背后:十年积累,非一日之功
防火墙AI能力落地的核心前提,是设备内置专属AI引擎与多模型算法,依托长期沉淀的数据与算法体系识别用户基线行为,并非简单接入通用大模型即可实现。
回望迪普科技(300768)在AI安全领域十余年的持续投入,技术发展脉络清晰可循:
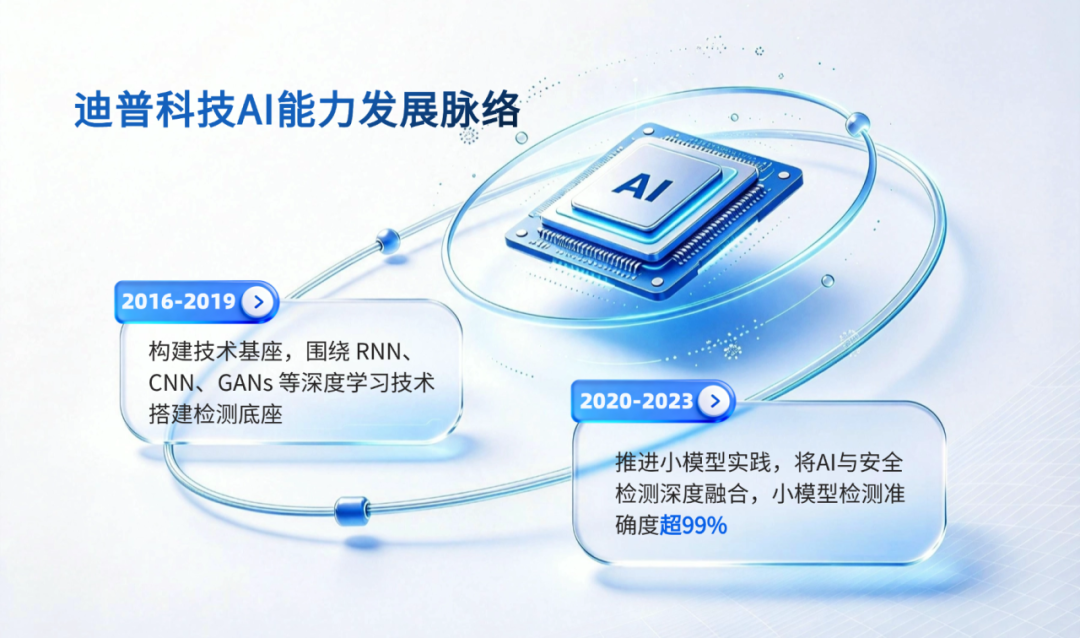
2016至2019年
构建技术基座,围绕RNN、CNN、GANs等深度学习技术搭建检测底座。
2020至2023年
推进小模型实践,将AI与安全检测深度融合,小模型检测准确度超99%。
2021年、2023年,迪普科技(300768)分别荣获第三届、第四届中国人工智能(885728)大赛A级证书(最高等级),也是唯一连续两届获得该奖项的网络安全(885459)厂商。
正是这十年间,迪普科技(300768)在算法、数据与工程上的连续投入与积累,才使AI能力真正赋能到防火墙等核心产品,将产品智能化提升到新高度。
AI 不替工程师做决定,决定权始终在人手上。将原本依赖资深工程师逐条翻阅日志才能完成的判断,转化为每一位运维人员均可使用、均可复核、均可解释的操作。防火墙运维由此从“体力活”回归“技术活”——值班席上多了一位不下班的判断者,而按下确认键的,依然是人。