


安全攻防往往不是一次孤立的扫描或验证,而是由目标梳理、信息收集、线索跟进、问题验证、证据整理和团队复核等多个环节串联起来的持续过程。中孚信息(300659)元亨实验室推出无咎攻防智能体,将AI协作嵌入这一过程,面向企业安全团队与授权团队,围绕项目目标组织安全攻防工作AI全自动信息收集、分析与验证,团队则能随时查看进展,并基于过程记录和证据审阅结论,并使用任务树模式迭代目标演进,让安全攻防推进更连贯、交接更清晰、成果更便于复核与交付。

使用场景
面向多样化的安全攻防场景,支持按不同场景灵活编排Agent工作流。通过配置节点以实现资产侦察、通用操作固化为标准流程,实现安全能力的复用与规范化执行。平台广泛适用于Web渗透测试、代码安全审计、APK逆向分析、二进制逆向分析等多种场景。
平台能力架构
无咎攻防智能体以交互展示、编排协作、智能执行、能力支撑和数据存储五层组织平台能力,访问权限、凭据保护、网络出口与操作审计贯穿其中。
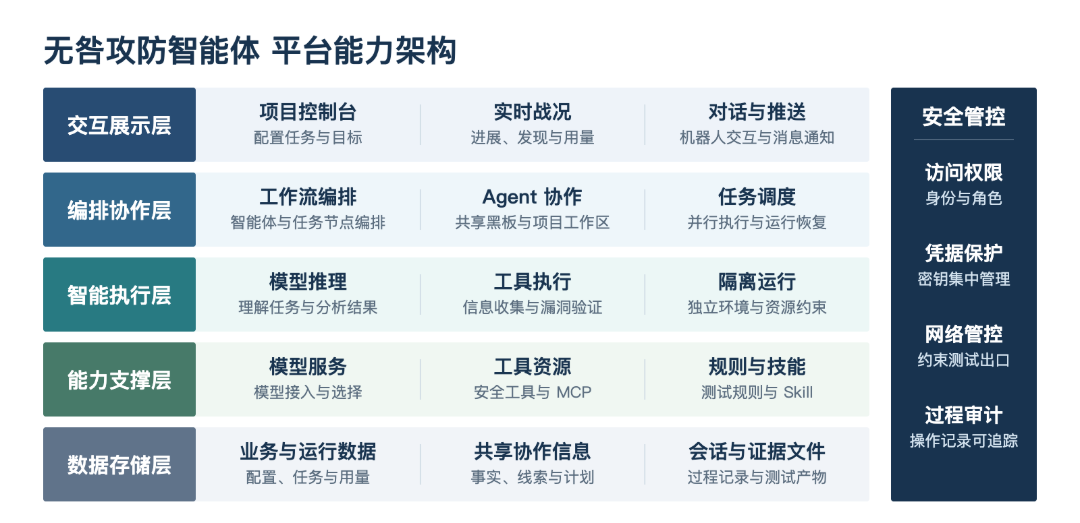
平台提供统一的项目入口和运行战况;面向任务,通过工作流协调智能分析、工具执行和业务操作;面向能力建设,集中管理模型、MCP、技能、工具资源与规则。各层共同服务于项目成果的持续积累与复核。
数据流转
项目承载测试目标、任务要求、输入附件和执行资源。任务进入平台后,工作流组织分析与验证,运行过程中产生的发现、证据和文件持续进入项目数据空间,并成为后续协作的上下文。
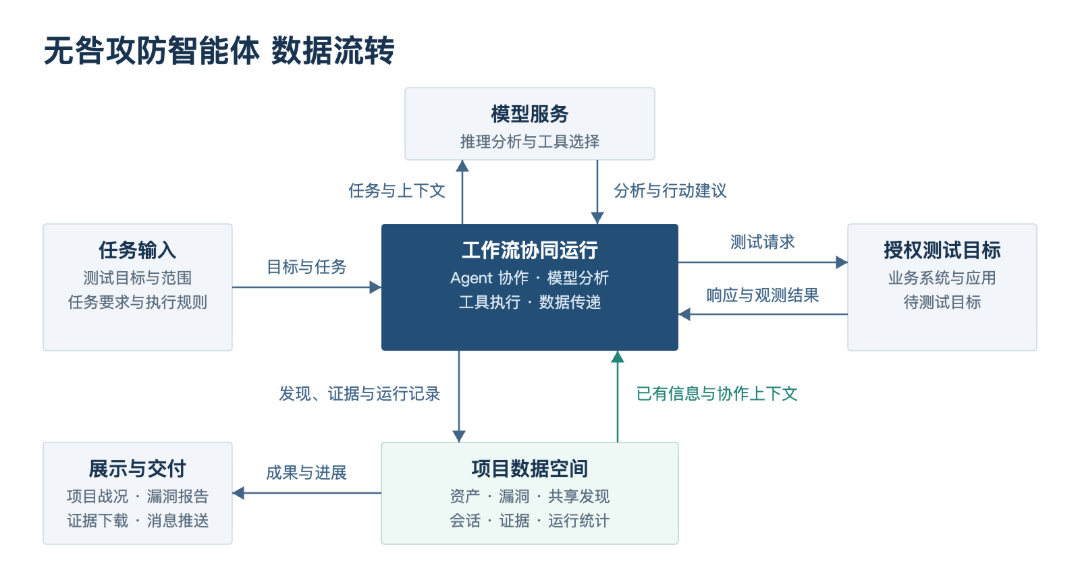
同一项目,持续积累。工作区、资产、黑板、漏洞和证据在项目内共享;多次运行沿用已有成果,运行日志、状态与来源分别留存。团队既能查看项目累计结果,也能回到具体执行过程追溯发现。
从一个目标出发
协同推进安全攻防
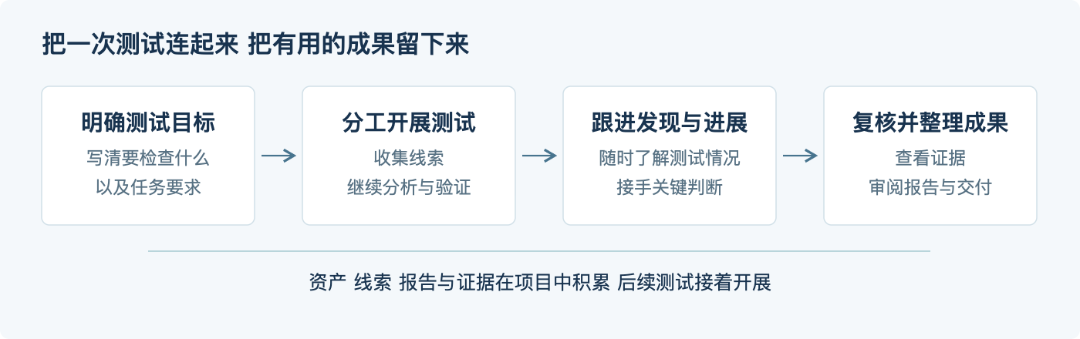
以一轮应用安全攻防为例,团队明确目标和要求后,可以安排AI分工开展信息收集、入口梳理与线索分析,再围绕值得关注的问题继续验证。各环节的发现与材料保留在项目中,供后续工作接着使用。
对于已经形成方法的任务,团队可以保留并复用原有安排,将信息收集、问题验证和成果整理衔接起来,沿着明确的目标持续推进。
掌握安全攻防进展
在关键环节作出判断
安全攻防开展后,当前在做什么、已经发现什么、哪里遇到了阻碍,都可以集中查看。需要了解某条线索时,团队能够回到具体执行过程,查看当时的操作和结果,再决定后续如何跟进。
这种可查看、可追溯的过程,也为人员接手和团队交接提供依据。复核工作可以从已有材料继续,重点关注需要深入验证的线索和影响结论的关键问题。
让发现经得起复核
让成果便于交付
结果的价值,需要通过核验来确认。无咎攻防智能体支持将漏洞发现与相关来源、验证过程和证据关联,方便团队检查问题是否成立、影响是什么,以及当前材料是否足以支撑结论。
整理交付时,团队可以基于已有报告和证据完成审阅与导出。报告内容更新后,也能对照变化重新复核,让处理判断跟上最新发现。项目留下的过程记录,则为后续回顾和再次核验提供依据。
积累项目成果
支撑下一次安全攻防
一次攻防结束后,资产、线索、漏洞、证据和文件仍保留在项目中。后续可以结合已有材料与最新情况继续验证,让前一次工作的产出继续发挥作用。
新系统上线前,可以围绕待测系统组织集中检查;日常运营中,可以按计划开展周期(883436)性工作;发现值得关注的线索后,也可以继续安排专项验证,并通过消息了解重要发现。
无咎攻防智能体帮助团队把任务组织起来,把执行过程和发现成果连接起来。AI参与推进工作,团队掌握进展、复核结论,让安全攻防成为可以持续开展、持续积累的工作。
关于中孚信息元亨实验室
中元亨实验室聚焦于漏洞挖掘、前沿攻击技术研究、高级威胁研究三大方向,在Web安全、二进制安全、移动安全、云安全、供应链安全和威胁情报等领域均开展前瞻性技术研究。
截至目前,元亨实验室持续跟踪全球300+APT组织,多次攻破APT基础设施,作为演讲嘉宾参加ISC、BCS、Virus Bulletin、Kcon等多个国际国内会议,协助含微软(MSFT)、Apache软件基金会、Apple在内的多个厂家发现产品、业务安全漏洞,现已陆续成为CNVD、CNNVD、CAPPVD、CITIVD等国家漏洞库的技术支撑单位及漏洞治理合作单位,多次向CNVD、CNNVD、CAPPVD等国家漏洞库提交高价值原创漏洞,获得用户及国家层面的高度评价。
国产化安全在全球网络战中占据着核心地位,境外APT组织的任何攻击都可能威胁国家及公众安全,探究国产化安全并提出有效防御方案刻不容缓。元亨实验室将始终坚守国产化安全的研究阵地,致力于利用科技力量保卫网络安全(885459)。


