


近日,中央网络安全(885459)和信息化委员会印发《国家信息化"十五五"规划》(以下简称《规划》),围绕"建设三个体系、提升五个水平、夯实两个支撑"的总体布局,部署10个方面25项重点任务和7个专栏。与"十四五"相比最直观的变化是:安全与法规标准首次各自独立成章,成为规划明确要"夯实"的两大支撑底座。
奇安信(688561)安全专家认为,这并非简单的篇章重组,在信息化从“数字化”向“智能化”跃迁的“十五五”阶段,在“新一代智能终端、智能体等应用普及率”这一预期性指标,被要求从2025年的40%提升至2030年的90%以上的背景下,安全就必须从"可压缩的开支"升级为与网络、算力、数据并列的基础能力。
规划亮点解读:安全从“保障”走向“引擎”
《规划》"夯实安全保障支撑"一章开宗明义:"推动网络安全(885459)技术创新和产业发展,鼓励发展安全可靠的信息产品和服务。"这句平实表述被业内视为对安全行业的整体鼓励性信号。对比“十四五”时期的相关部署,此次《规划》在安全维度呈现出三个值得关注的跃升。
其一,安全支撑的“专章化”与“体系化”。《规划》明确将“夯实安全保障支撑”单列为专门章节(在10个方面重点任务中位列第九),下设“强化新技术新应用安全保障”与“提升数据安全(885942)和个人信息保护水平”两大板块。这意味着网络安全(885459)不再散见于各项信息化任务之中,而是以独立章节的形式获得了顶层设计的系统性关照。尤其值得注意的是,规划明确提出“推动网络安全(885459)技术创新和产业发展,鼓励发展安全可靠的信息产品和服务”,将安全产业本身视为信息化发展的有机组成部分,而非单纯的成本项。
其二,AI安全治理的“全生命周期(883436)”思路成型。《规划》在人工智能(885728)安全方面着墨颇多,且呈现出清晰的全链条逻辑:在机制层,要求“健全人工智能(885728)敏捷治理机制”;在技术层,提出“加强人工智能(885728)密码防护体系建设”;在准入层,部署“优化生成式人工智能(885728)备案机制,建立重点领域应用安全风险评估制度,完善智能体、端侧大模型、拟人化互动服务等新形态的评估备案”;在能力层,明确“推进基于大模型的漏洞挖掘与防护技术研发应用”。从治理机制到技术底座,从准入评估到攻防能力,一条覆盖AI“生老病死”全周期(883436)的安全链条已然浮现。
其三,对攻防范式转移的敏锐回应。《规划》特别提及“基于大模型的漏洞挖掘与防护技术研发应用”,这并非偶然。当前,AI正在同时重塑攻防两端:一方面,大模型使漏洞发现从“人工挖掘”走向“批量生产”,高危漏洞从披露到被利用的时间窗口急剧压缩;另一方面,攻击门槛因AI渗透测试工具的普及而大幅降低,单个攻击者即可撬动过去需要团队协作才能完成的攻击链。规划将基于大模型的漏洞挖掘与防护技术研发应用写入顶层设计,恰是对这一趋势的精准施策。
规划原文表述 | 能力建设方向 | |
|---|---|---|
推动网络安全(885459)技术创新和产业发展,鼓励发展安全可靠的信息产品和服务 | 把网络安全(885459)从单纯的防护要求提升为产业发展命题:安全能力不仅要"够用",还要以产品化、产业化的方式规模化供给 | 推动安全能力平台化与服务化,做实安全运营、检测评估、应急响应等全周期(883436)服务 |
完善智能体、端侧大模型、拟人化互动服务等新形态的评估备案 | 合规对象从模型服务扩展到智能体等新形态,防控关口前移 | 智能体资产纳管与调用行为管控 |
推进基于大模型的漏洞挖掘与防护技术研发应用 | 攻防两端同时被AI重构,从"人防"走向"技防+智能化" | AI代码审计、自动化渗透验证 |
对应规划要求,奇安信提供三方面能力
面对《规划》提出的新要求,奇安信(688561)在网络安全(885459)、数据安全(885942)与AI安全等领域的全面布局,与政策指向形成了清晰的对应关系。
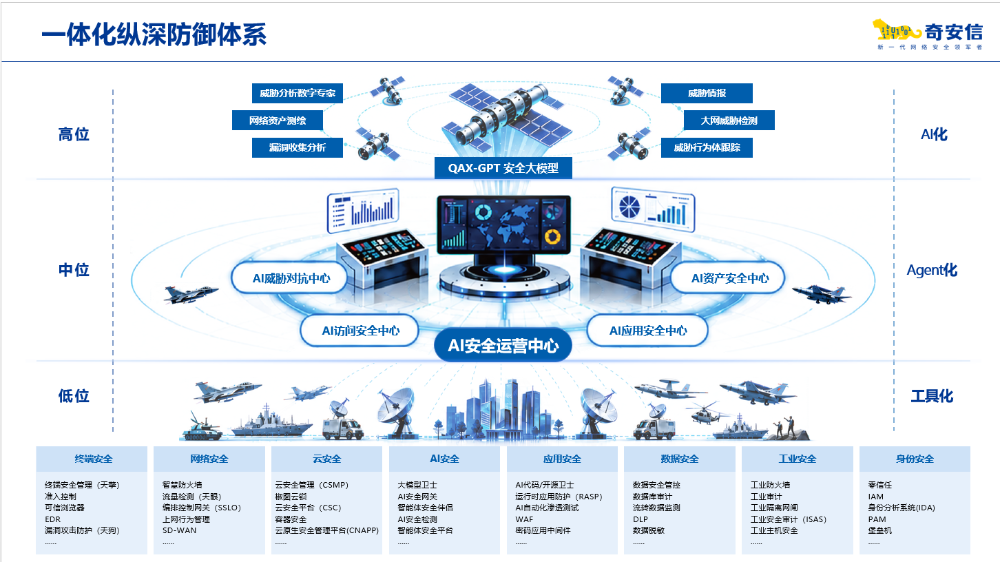
首先是助力国家网络安全(885459)防御体系建设。奇安信(688561)把多年积累的经验与技术炼成"三位一体"的一体化纵深防御体系:低位是全栈AI化的安全产品,负责工具与执行;中位是智能体化的AI安全运营中心,负责运营、指挥与调度;高位是以QAX-GPT大模型为底座的威胁情报能力,负责全局情报共享与决策。三层协同联动,实现从“追着漏洞跑”到“带着漏洞防”,目前已为大量关键信息基础设施单位提供安全保护。
其次是为人工智能(885728)提供全生命周期(883436)风险管理。AI安全网关位于AI应用与模型、MCP工具及业务系统之间,提供统一接入、成本治理、数据安全(885942)与全链路可观测能力,让每一次AI调用可管、可控、可审计;大模型卫士集成安全网关、安全风险AI鉴定与监测审计平台,构建"检测—管控—审计—溯源"一体化闭环,精准拦截提示注入、越狱攻击、恶意指令等新型攻击;智能体安全管理平台可自动发现企业自建、商业采购、私自安装的各类智能体资产,统一管控连接行为并汇聚研判,形成"发现—研判—定位—处置—优化"的闭环。
最后是响应"强化新技术新应用安全保障",把大模型用于漏洞挖掘与防护。行业数据显示,AI生成代码的漏洞密度显著高于人工编写,且大量属于传统工具难以发现的业务逻辑漏洞。奇安信(688561)代码安全智能体(Qcode Agents)以"一个智能编排核心+三个专业智能体"协同架构,把代码安全能力嵌入代码提交、分支合并、漏洞挖掘等节点,沿"意图规划—项目侦查—候选发现—漏洞挖掘—动态验证—报告输出"自动推进,并以三重验证机制证明漏洞真实性。奇安信(688561)天戟AI智能渗透测试系统则将大模型驱动的自主智能体引入攻防验证环节,贯穿资产侦察、漏洞发现、攻击利用、风险验证到报告生成的全流程,以“用AI对抗AI”的方式应对漏洞利用“小时级”化的挑战,在本次“PHP2Shell”严重漏洞危机中服务于数百家客户,并展示出优异能力。
从"支撑"到"底座",《规划》给出的是一份跨度五年的确定性清单。当安全从外部约束转为内生属性,它正从成本项变成竞争力,乃至公共产品。对于网络安全(885459)企业而言,这既是责任,更是检验技术成色的试金石。


